FAQ
安全
xAI 是否会使用客户的 API 请求进行训练?
默认情况下,所有 API 请求和响应都会在我们的服务器中存储 30 天(静态加密),以便在怀疑存在滥用或误用时审计。xAI 不会使用这些数据进行训练,且数据会在 30 天后自动删除。
需要更严格数据处理的团队,请参阅下方的 Zero Data Retention(ZDR)。
什么是 Zero Data Retention(ZDR)?
不存储 prompt:ZDR 确保 API 请求输入(即 prompt)和输出(即 LLM 生成的 token)绝不会持久化到磁盘。上述 30 天审计保留不适用于启用 ZDR 的团队。
在团队级别应用: 启用后,ZDR 会应用于整个团队,无法只为特定 API Key 启用。
自助管理: 如果环境支持,团队管理员可以直接在 xAI Console 中启用或禁用。启用后,它会应用于团队的每个 API Key。
ZDR 不支持的功能
启用 ZDR 时,任何依赖 xAI 存储数据的能力都不可用:
| 功能 | 在 ZDR 下不可用的原因 |
|---|---|
| 按 API 密钥记录请求日志 | 记录每个 API 密钥的完整请求和响应,以便在 Console 中查看。ZDR 下不会保留请求和响应日志;启用 ZDR 时,现有的按密钥记录请求日志标记也会被清除。 |
| Stateful Responses API | xAI 在服务器端存储对话,以便你稍后通过引用先前的响应继续对话。ZDR 下无法存储这段历史(store_messages、previous_response_id),因此客户端必须改为在客户端存储对话历史。请记得为use_encrypted_content启用 智能体工具调用状态。 |
| Files API | 允许将文件上传到 xAI 一次,并在后续请求中通过 file_id 引用。上传的文件存储在服务器端,因此 ZDR 下会阻止新上传和 file_id 附件。现有文件仍可查看和删除。 |
| Collections API | 将文档存储在 xAI,以便 Grok 从中搜索和检索(RAG)。检索必须存储这些文档,而 ZDR 不允许这样做。现有集合仍可查看和删除。 |
| Batch API | 以优惠价格异步处理大量请求。批处理请求会一直存储到处理完成,因此 ZDR 下无法使用 Batch API。 |
| 延迟完成 | 立即返回请求 ID,让你稍后获取结果,而无需保持连接打开。结果会一直存储到你获取为止,而 ZDR 不允许这样做。并发客户端请求(例如通过 AsyncClient)不受影响。 |
| 存储的图像和视频 输出 | 图像和视频生成可以由 xAI 托管生成的媒体,并以 file_id 或 URL 返回。ZDR 下没有 xAI 端输出存储:不支持 file_id 输入、不存储输出,也不提供 URL 格式的图像结果。图像只能返回 base64;视频必须提供自己的 output.upload_url(xAI 会将结果上传到你的 URL)。图像生成也仅限于 grok-imagine 模型,不包括 Agent Image Generation。出于相同原因,Console Playground 中的视频生成功能也不可用。 |
| 语音智能体对话历史 | 启用 ZDR 后不会持久化语音智能体对话。 |
如何启用 ZDR
团队管理员可以在 Console 中启用或禁用 ZDR:
以团队管理员身份登录 xAI Console,并在团队选择器中选择要更改的团队。
打开 Team Settings(团队设置),找到 Zero Data Retention(ZDR) 行,然后点击 Enable。
查看确认对话框中的确认事项,包括已删除的用户内容无法恢复,并接受企业服务条款和隐私政策。点击 Enable进行确认。
启用后,ZDR 会自动应用于使用该团队 API Key 发起的所有 API 请求,无需修改代码。以后如需关闭,请使用同一 Zero Data Retention(ZDR) 行并选择 Disable。
如果看不到 ZDR 选项,可能是因为你不是团队管理员、当前环境尚未启用自助式 ZDR,或团队采用单独约定保留规则的 Enterprise Customer Agreement;在这种情况下请联系 sales@x.ai。
如何检查 ZDR 是否启用
Team Settings(团队设置): 中的 Zero Data Retention(ZDR) 行会显示 Active 标记。
团队选择器: 中的 xAI Console 团队选择器会在团队名称旁显示 ZDR 标记(工具提示:Zero Data Retention)。
响应头:每个 API 响应都包含
x-zero-data-retentionheader,值为"true"或"false",因此应用可以通过程序确认 ZDR 是否激活。Audit Log:管理事件(创建密钥、更改团队等)仍会出现在 Console 审计日志中,但不会保留 API 请求和响应的内容。
Grok Build CLI
启用 ZDR 时使用 Grok Build CLI,不会保留跟踪数据或代码数据。
未启用 ZDR 时使用 Grok Build CLI,可以通过斜杠命令(/privacy)和设置(/settings)访问隐私设置。即使未启用 ZDR,也可以通过这些设置禁用代码数据保留。
使用 Grok Build CLI 时,还会看到是否允许我们保留数据以改进产品和模型的页面。我们也会提供设置以更改你的选择。
Grok.com Build 模式
如果在 grok.com 或移动应用中使用 Build 模式,为支持跨多个会话开发和发布应用,聊天和构建会话会因产品功能需要而保留。不同于常规聊天,grok.com 和移动端目前无法在 Build 模式中使用私密聊天,以确保能够跨多个会话构建和发布应用。
如果在 grok.com 或移动端的数据控制设置中启用了“improve the model”开关,则通过 Build 模式进行的聊天和构建会话(包括所创建应用的数据)可能用于改进产品和模型。
能否将数据保留在美国境内?
默认端点 https://api.x.ai 不保证处理区域。如需确保 API 请求处理、模型推理、内容审核以及保留的请求数据均位于美国,请使用美国区域端点 https://us.api.x.ai/v1。它目前仅提供 grok-4.7和grok-4.6,不提供图像生成、视频生成或语音 API,且 token 价格比全球端点高 10%。Files、Collections、服务器端工具,以及你的系统到该端点的网络路径不在保证范围内。详情请参阅区域端点。
xAI API 是否符合 HIPAA?
如需咨询 Business Associate Agreement(BAA),请填写 BAA Questionnaire。团队成员会审核你的回答并联系说明后续步骤。
xAI 是否符合 GDPR 和 SOC II?
我们符合 SOC 2 Type 2 标准。已签署 NDA 的客户可以查看 Trust Center,了解我们的认证和数据治理的最新信息。
是否提供 Audit Log?
团队管理员可以查看用户交互审计日志,其中列出用户与我们的 API 服务器之间的所有交互。可在以下位置查看:xAI Console -> Audit Log。
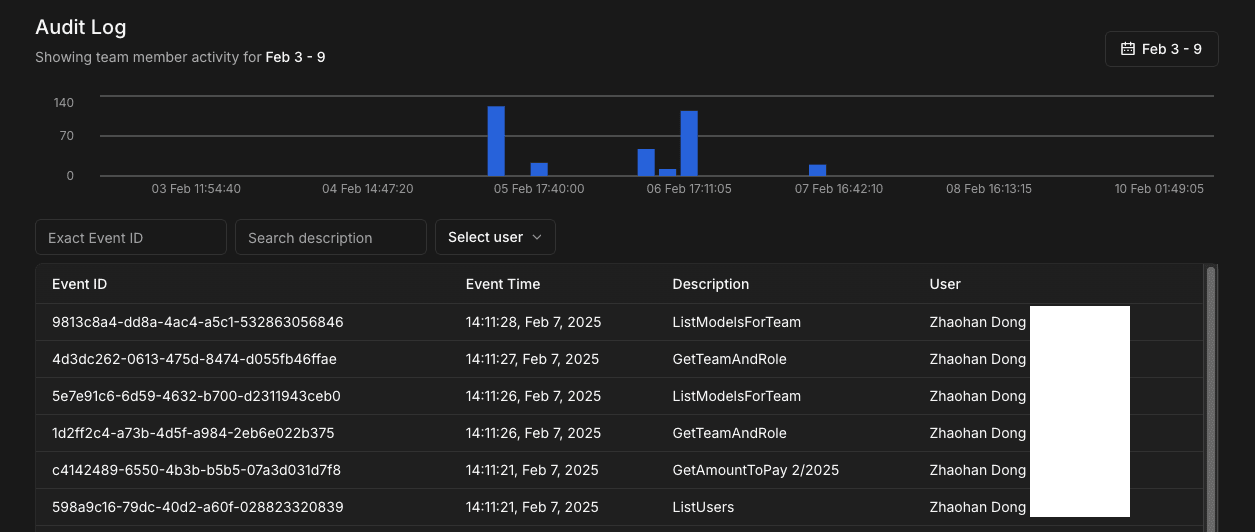
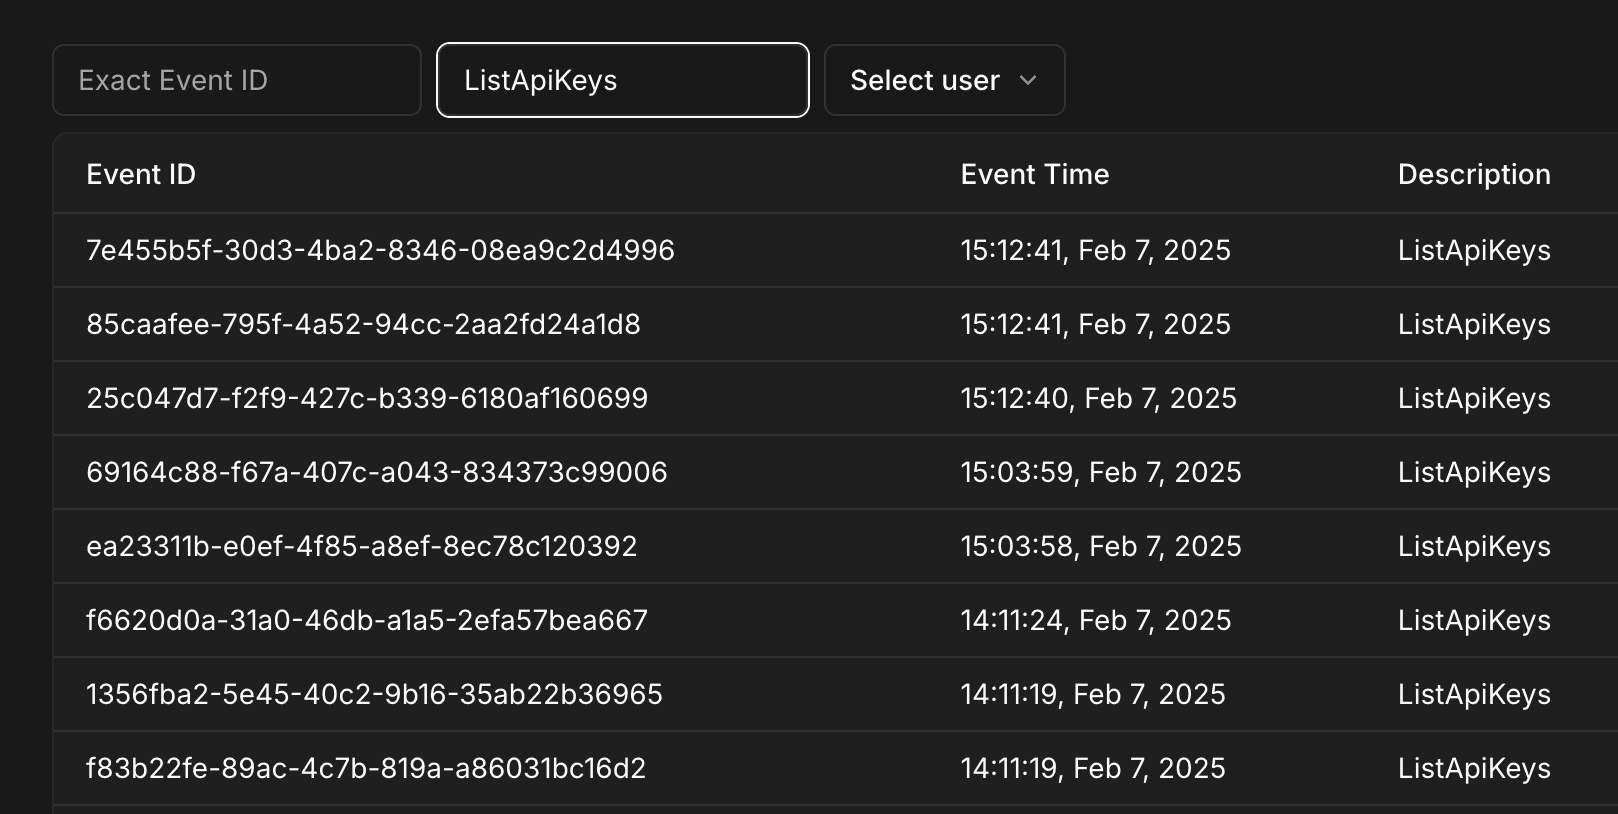
管理员还可以按事件 ID、描述或用户搜索,以筛选显示的结果。例如,以下操作按匹配的描述进行筛选:ListApiKeys:
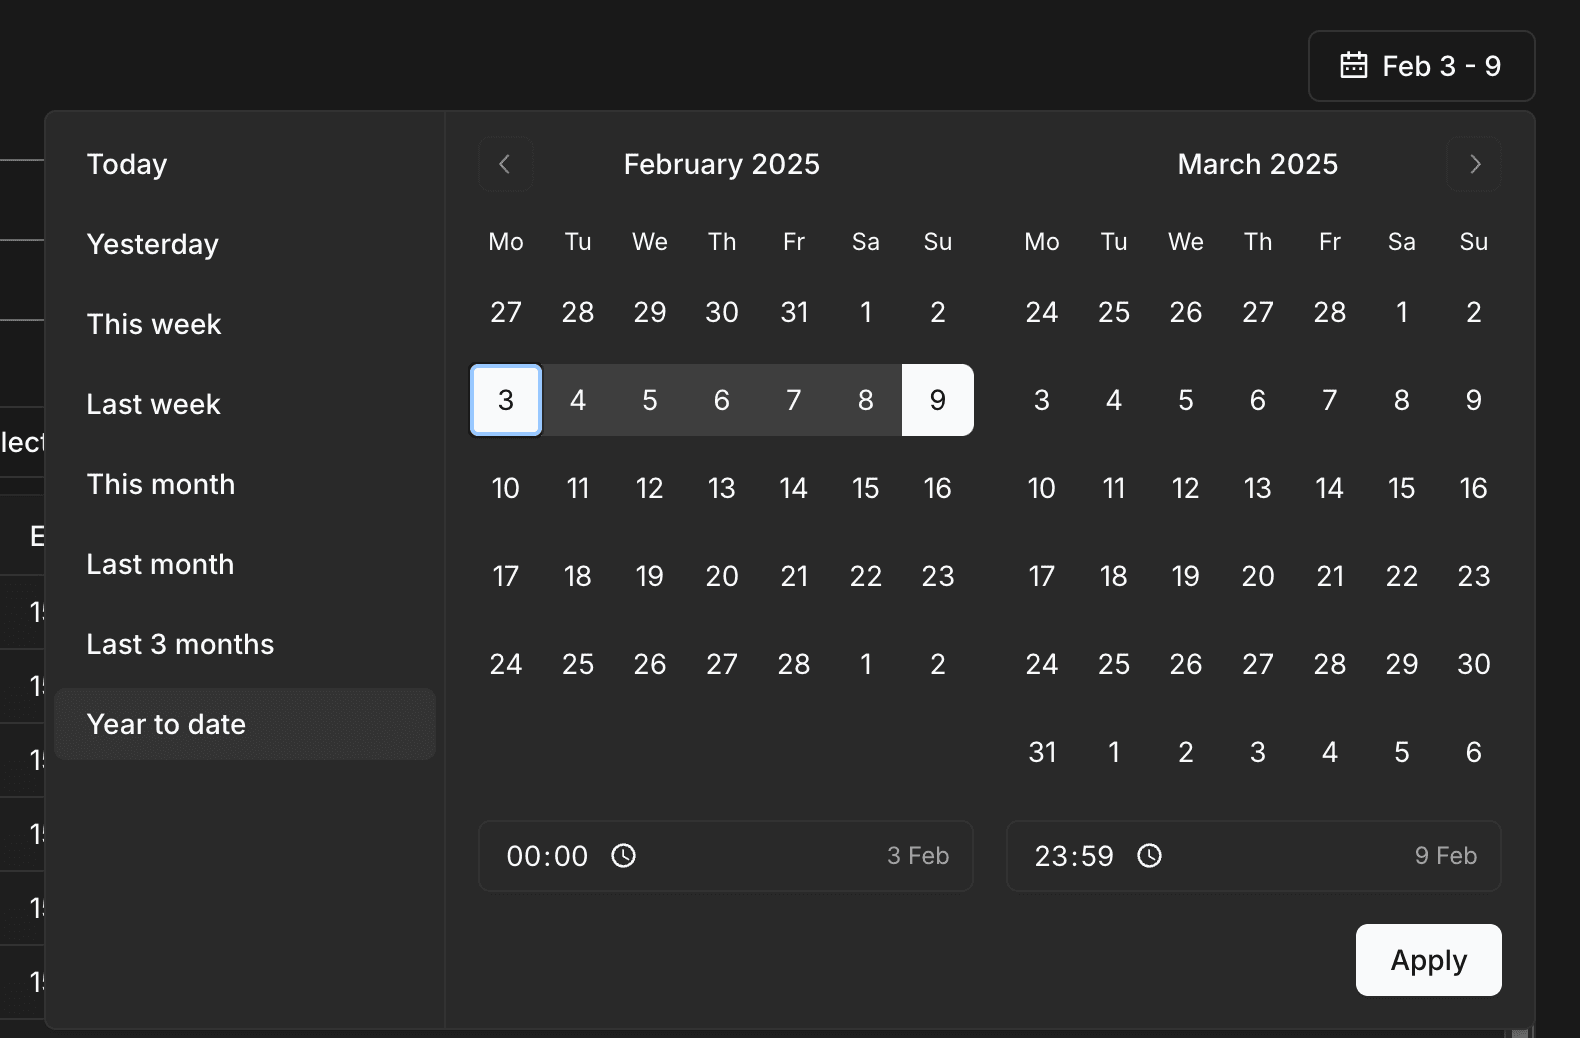
也可以使用时间筛选器查看某个日期范围内的审计日志:
如何安全管理 API Key?
应像对待密码或信用卡信息一样,将 xAI API 密钥视为敏感信息。不要在团队成员之间共享密钥,以避免未经授权的访问。使用环境变量或密钥管理工具安全存储密钥,避免将密钥提交到公共仓库或源代码中。
定期轮换密钥以提高安全性。如果怀疑密钥泄露,请先登录 xAI Console。确保正在查看正确团队,因为 API 密钥与特定团队绑定。通过侧边栏前往“API Keys”区域,在 API Keys 表格中点击密钥旁的垂直省略号(三点)。选择“Disable key”暂时停用,或选择“Delete key”永久删除。然后点击“Create API Key”生成新密钥,并更新应用。
xAI 与 GitHub 的 Secret Scanning 计划合作检测泄露的密钥。如果发现泄露,我们会禁用该密钥并通过电子邮件通知你。请监控账户中的异常活动,以保障安全。
最后更新:2026 年 9 月 21 日